Разработка
Аудит безопасности веб-приложения: план проверки
Как провести аудит безопасности веб-приложения: модель угроз, аутентификация, авторизация, данные, API, зависимости, конфигурация, журналирование и исправления.
Что проверяет аудит безопасности
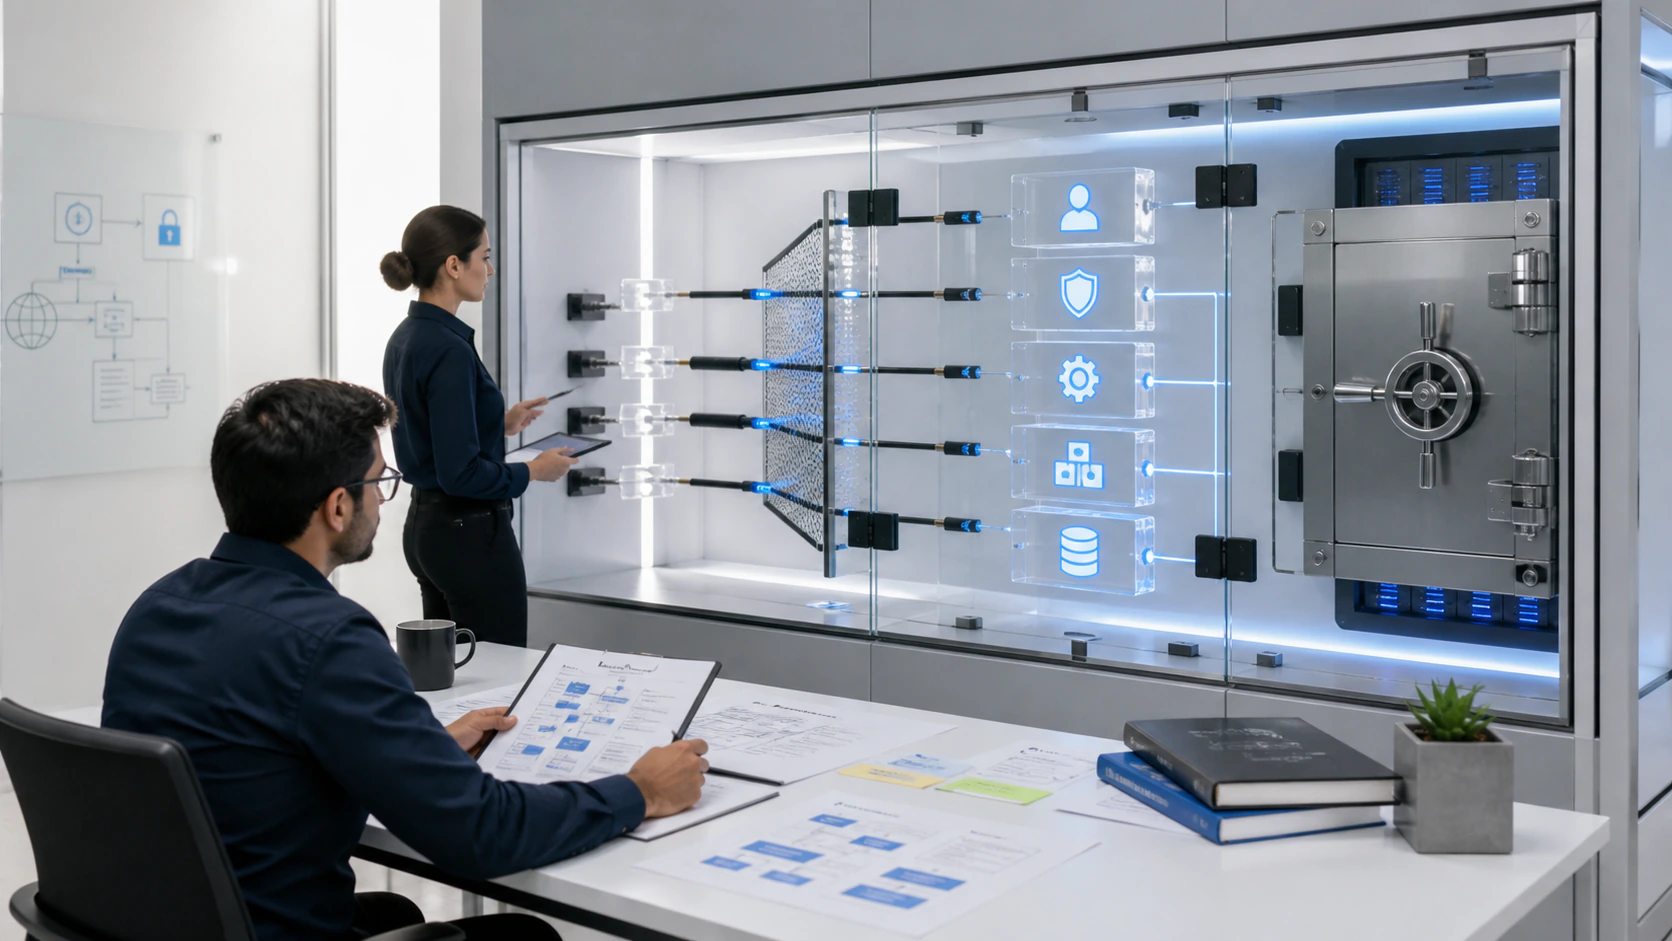
Аудит безопасности веб-приложения оценивает не только код, но и архитектуру, конфигурацию, роли, инфраструктуру и процесс выпуска. Уязвимость может появиться в собственной логике доступа, открытом хранилище, устаревшей зависимости или административной операции без дополнительного подтверждения.
Проверка должна учитывать реальный контекст и цену воздействия. Одинаковая техническая ошибка имеет разный риск в публичном каталоге и кабинете с платежными данными. Поэтому результаты приоритизируют по возможности эксплуатации, доступным данным, масштабу и сложности обнаружения атаки.
Границы и модель угроз
До тестирования стороны письменно согласуют разрешенные методы, окружение, данные и контакт на случай инцидента.
- Домены, API, мобильные клиенты, административные панели, хранилища и внешние интеграции в scope.
- Роли пользователей, наиболее ценные данные и операции с высокой ценой ошибки.
- Архитектурная схема, потоки доверия, способы аутентификации и хранения секретов.
- Тестовые учетные записи всех ролей и безопасные данные, которые можно изменять.
- Окно работ, ограничения нагрузки, резервная связь и порядок немедленного сообщения о критической находке.
Этапы проверки
Автоматическое сканирование дополняют ручным исследованием бизнес-логики и сравнением прав разных пользователей.
- Проверить поверхность атаки, публичные сервисы, заголовки, конфигурацию и утечки служебной информации.
- Исследовать регистрацию, вход, восстановление, сессии, второй фактор и отзыв доступа.
- Сравнить права на объекты и операции между ролями, организациями и владельцами данных.
- Проверить валидацию ввода, загрузки файлов, запросы к API и серверные бизнес-ограничения.
- Проанализировать зависимости, секреты, CI/CD, облачные права, логи и резервные копии.
- Описать воспроизведение и влияние, согласовать исправление и выполнить повторную проверку.
Направления аудита
Покрытие строится по модели угроз и стандартным классам рисков, но не ограничивается чек-листом.
- Идентификация, аутентификация, управление сессией и защита учетной записи.
- Авторизация на уровне маршрута, действия и конкретного объекта данных.
- Инъекции, обработка недоверенного контента, файлы и взаимодействие браузера с сервером.
- Криптография, секреты, конфигурация, зависимости и инфраструктурные права.
- Журналирование значимых действий, обнаружение атаки, реагирование и восстановление.
Что создает ложное чувство защиты
Отчет сканера полезен, но не доказывает безопасность бизнес-логики и эксплуатации.
- Проверять только production без согласованных ограничений и риска для реальных данных.
- Считать скрытую кнопку защитой, не проверяя право на серверном endpoint.
- Исправлять симптом локальным фильтром и не искать одинаковый паттерн в других маршрутах.
- Передавать отчет без безопасного канала, владельцев, сроков и повторного теста.
- Сканировать раз в год, но не контролировать новые зависимости и критические релизы.
Как управлять исправлениями
Приоритет и срок должны отражать риск, а закрытие подтверждается повторным воспроизведением, а не только комментарием разработчика.
- Количество находок по критичности, доступности извне и затронутым данным.
- Время назначения владельца, временного ограничения и постоянного исправления.
- Доля исправлений, прошедших повторный тест и не создавших функциональную регрессию.
- Повторение одного класса ошибки в новых релизах и покрытие автоматической проверкой.
- Время обнаружения и обработки учебного инцидента по журналам и процедуре реагирования.
Аудит как часть жизненного цикла
Глубокий аудит особенно нужен перед запуском критического продукта, существенным изменением архитектуры или подключением чувствительных данных. Между аудитами команда должна обновлять зависимости, анализировать код и проверять права автоматически в процессе разработки.
Хороший результат включает понятное влияние, воспроизводимый пример, рекомендацию, владельца и подтверждение исправления. Такой процесс не обещает абсолютной безопасности, но системно уменьшает известные и повторяющиеся риски.
Источники
Материал подготовлен редакцией на основе проектной практики и не содержит внешних статистических утверждений.
FAQ
Чем аудит отличается от пентеста?
Термины пересекаются. Пентест чаще фокусируется на практической эксплуатации, а аудит может шире включать архитектуру, процессы, конфигурацию и код. Scope нужно уточнять в договоре.
Можно ли проверить только автоматическим сканером?
Нет. Сканер полезен для известных технических признаков, но плохо понимает бизнес-логику, роли и допустимость конкретного действия.
Когда проводить повторный тест?
После исправления находок и до окончательного закрытия проекта. Критические временные меры также нужно проверить отдельно, не дожидаясь полного релиза.